ー この記事の要旨 ー
- 責任あるAIとは、公平性や透明性などの原則をAIの開発・提供・利用の場面で守り、その影響に組織で責任を持つ考え方と実践で、原則の数や名前は組織ごとに異なります。
- 共通する5つの原則を開発者・提供者・利用者の立場別の問いに置き換えると、自社が何を確認すべきかが分かり、AI倫理やAIガバナンスとの違いも見分けられます。
- 原則を掲げただけで終わる、AIの回答を自社の発言として扱わないといった典型的な失敗を立場別に押さえ、自社がどこから確認を始めればよいかを判断できます。
責任あるAIは「何を守るか」と「誰が守るか」をつなぐ考え方
責任あるAI(Responsible AI)とは、公平性や透明性などの原則をAIの開発・提供・利用の場面で守り、その影響に組織で責任を持つ考え方と実践です。主な原則は組織ごとに呼び方が違い、よくある失敗は、その原則を誰が守るのかを決めないまま進めたところに生まれます。
「責任」という言葉が入っているため、罰則のある法律の話や、AIを開発する大企業だけの話に見えるかもしれません。実際には、生成AIで会議メモを要約する会社も、問い合わせ対応にチャットボットを使う会社も、責任を分け持つ当事者です。
AIを作らない会社も当事者になる
総務省と経済産業省の「AI事業者ガイドライン」は、AIに関わる事業者を開発者・提供者・利用者という3つの立場に分け、それぞれの役割を定めています。自社でAIを作っていなくても、業務でAIを使った時点で「利用者」の立場に立ちます。
立場が違えば、同じ原則でも確認すべきことが変わります。たとえば公平性なら、開発者は学習データの偏りを確かめ、利用者はそのAIを人の評価や選別に使ってよいかを判断します。
AIが自分で手順を組み立てて動くAIエージェントが広がると、AIの判断と人の判断の境目はさらに見えにくくなります。AIエージェントの仕組みや生成AIとの違いは、関連記事『AIエージェントとは?』で詳しく解説しています。
責任あるAIが機能するかどうかの分かれ目は、原則の数や名前を覚えることではありません。自社がどの立場に立ち、どの原則についてどんな問いに答える責任を負うのかを、あらかじめ決めておけるかどうかです。
責任あるAIの主な原則は?
責任あるAIの主な原則として押さえたいのは、公平性、透明性、説明責任、プライバシーとセキュリティ、安全性と信頼性の5つです。原則の数や名前は組織ごとに違いますが、Microsoftの6原則とAI推進法の指針の10項目を並べると、この5つが共通して現れます。
原則の数と名前は組織ごとに違う
代表的な一覧の一つが、Microsoftの原則です。同社は、公平性、信頼性と安全性、プライバシーとセキュリティ、包括性、透明性、説明責任の6つを、AIの開発と利用の指針となる原則として掲げています。
さらに同社は、これらの原則を社内の基準(Responsible AI Standard)に落とし込み、2022年の改訂にあわせて、顔認識サービスで感情や性別・年齢を推定する機能の提供を終えるなど、自社製品の機能にまで制限をかけています。
一方、日本政府が人工知能関連技術の研究開発及び活用の推進に関する法律(AI推進法)の第13条に基づいて定めた「適正性確保に関する指針」では、人間中心、公平性、安全性、透明性、アカウンタビリティ、セキュリティ、プライバシー・個人情報、公正競争、AIリテラシー、イノベーションの10項目が、適正性の確保に必要な主な要素として示されています。AI事業者ガイドラインにも10の「共通の指針」がありますが、これとは別の文書です。
「責任あるAIの原則は6つ」と紹介されることがありますが、6はMicrosoftの整理での数です。どの一覧を採るかより、各一覧に共通する考え方をつかむほうが、自社に当てはめるときに迷いません。
6原則と10項目に共通する5つの原則
公的に定められた5原則があるわけではありません。Microsoftの6原則とAI推進法の指針の10項目を並べると、重なる部分として次の5つが見えてきます。
公平性は、性別や年齢などの属性によって、特定の人を不当に不利に扱わないことを求める原則です。偏り(=バイアス)は、過去のデータに含まれる偏りをAIが学ぶことで入り込みます。
透明性では、AIを使っていることや、AIがなぜその結果を出したのかを説明できるかが問われます。判断の理由を説明できること(=説明可能性)も、この原則に含まれます。
説明責任は、AIの判断や結果について誰が責任を負うかを明らかにし、問われたときに説明と対応ができる状態を指します。アカウンタビリティとも呼ばれます。
プライバシーとセキュリティの中心にあるのは、個人情報や機密情報を守り、漏えいや外部からの攻撃に備えることです。
安全性と信頼性では、想定外の状況でも人や財産に危害を与えず、期待どおりに安定して動くことが求められます。
6原則と10項目の違いは、共通する5つの外側に何を置くかに表れます。AI推進法の指針は、多様性や包摂性の尊重を「人間中心」の要素に含め、公正競争、AIリテラシー、イノベーションも並べています。Microsoftは、多様な人が使えることを示す包括性を独立した原則にしています。
どちらが正しいかではなく、何を強調するかの違いです。自社の原則を考えるときは、自社が何を強調すべきかという視点で見比べると判断しやすくなります。
2つの一覧の対応関係と、共通の5つに入らない項目を1枚にまとめると次のとおりです。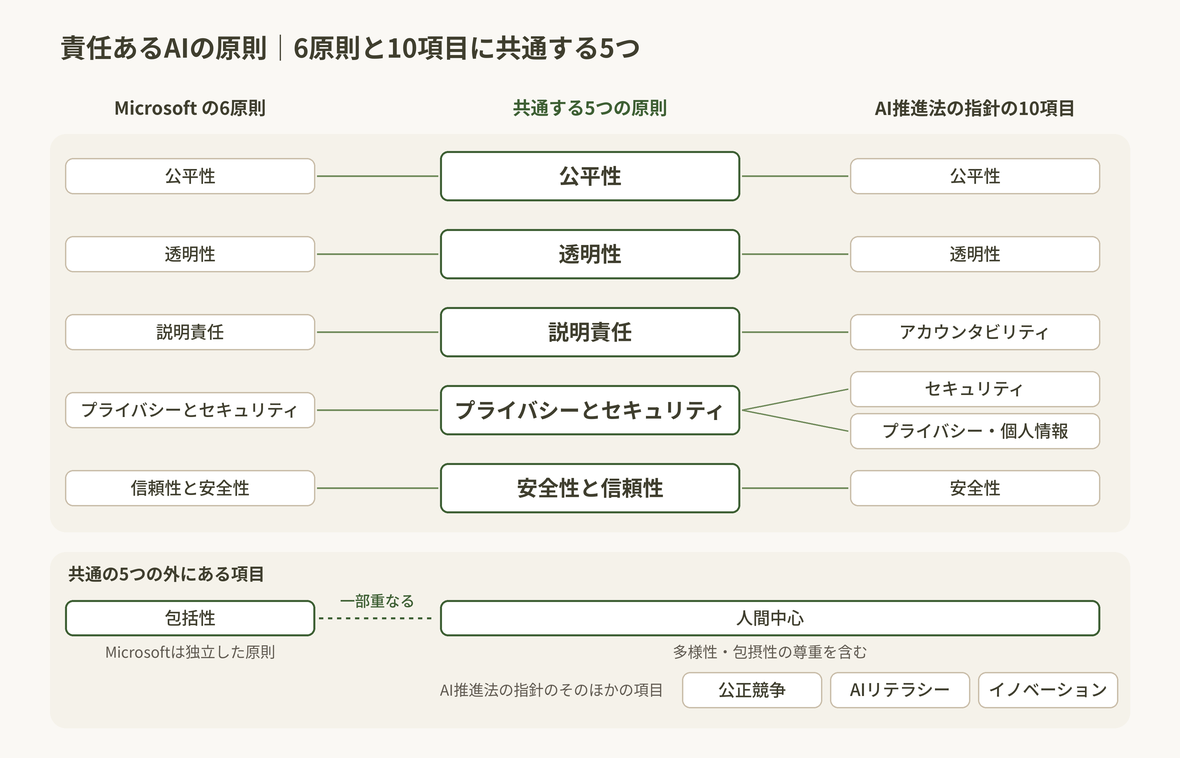
原則ごとに、立場別の「確認すべき問い」に置き換える
原則は抽象的なままだと、現場で何をすればよいかが決まりません。そこで、原則を立場ごとの問いに置き換えます。
立場の区分は、AI事業者ガイドラインの3主体に合わせます。開発者はAIシステムの開発や構築を担う事業者、提供者はAIシステムをサービスとして利用者に届ける事業者、利用者は事業活動の中でAIシステムやAIサービスを使う事業者です。
| 原則 | 開発者に問う | 提供者に問う | 利用者に問う |
| 公平性 | 学習データの偏りを測ったか | 影響を受ける人の範囲を把握したか | 人の評価や選別に使ってよい用途か |
| 透明性 | 判断の根拠を示せる設計か | AIが関わっていると相手に伝えているか | 結果の理由を自分の言葉で説明できるか |
| 説明責任 | 開発時の判断を記録しているか | 誤回答の責任を誰が負うか決めたか | 最終判断を下す人が決まっているか |
| プライバシーとセキュリティ | 学習データの取得経路を確認したか | 入力データの保存と学習利用を開示したか | 入力してはいけない情報を決めたか |
| 安全性と信頼性 | 想定外の使われ方を試験したか | 異常時に止める手順があるか | 誤りに気づいたときの連絡先があるか |
この原則と立場の表は、自社に当てはまる列を縦に読み、すぐに答えられない問いに印をつけて使います。印のついた問いが、責任の持ち主がまだ決まっていない場所です。
一つの会社が複数の立場を兼ねることもあります。社内向けのAIチャットを自社で組み立てて社員に使わせる場合、その会社は開発者であり、提供者であり、利用者でもあります。この場合は3列すべてが自社の問いになります。
開発者側の問いに答える手段には、偏りを測るバイアス検出のテスト、攻撃役を立てて弱点を探すレッドチーミング、AIモデルの用途や限界を記したモデルカードの作成などがあります。利用者の立場であれば、こうした検証の結果を提供者に求めることが、問いに答える第一歩になります。
AI倫理・AIガバナンスとは何が違う?
責任あるAIの周辺には、似た言葉がいくつもあります。違いは、それぞれが中心に置いている問いを見ると整理できます。
| 概念 | 中心にある問い | 責任あるAIとの関係 |
| AI倫理 | AIで何を良しとするか | 守るべき価値の方向を与える土台 |
| 責任あるAI | 原則を開発・提供・利用の場面でどう守るか | 比較の基準となる概念 |
| AIガバナンス | 組織としてどう管理し続けるか | 責任あるAIを組織で回すための仕組み |
| 説明可能なAI(XAI) | AIの判断の理由をどう示すか | 透明性を支える技術の一つ |
| 信頼できるAI | 人や社会が安心して使えるか | 取り組みの結果として目指す状態 |
AI倫理は方向、責任あるAIは実践、AIガバナンスは仕組み
AI倫理は「差別をしてはいけない」「人の尊厳を守る」といった価値の方向を示します。責任あるAIは、その価値を公平性や透明性などの原則に分け、開発・提供・利用の各場面で守る実践です。AIガバナンスは、その実践を組織として継続させるための体制やルール、見直しの仕組みを指します。
言い換えると、AI倫理が「何を大切にするか」、責任あるAIが「誰が何を守るか」、AIガバナンスが「それを組織でどう回し続けるか」を担います。責任者の置き方や運用ルールの作り方など、体制づくりの進め方は関連記事『AIガバナンスとは?』で詳しく解説しています。
説明可能なAIと信頼できるAIの位置づけ
説明可能なAI(XAI:Explainable AI)は、AIの判断に影響した要素を示すなどして、結果の理由を人が理解できるようにする技術や手法の総称です。透明性の原則を支える重要な手段ですが、導入しただけで責任あるAIが実現するわけではありません。理由が示されても、それを確認する人や、説明を求められたときに答える人が決まっていなければ、説明責任は果たせないからです。
信頼できるAI(Trustworthy AI)は、取り組みの名前というより、目指す状態を表す言葉です。責任あるAIの取り組みを積み重ねた結果として、利用者や社会から信頼される状態に近づく、という関係で捉えると混同しにくくなります。
なぜ今、企業に責任あるAIが求められるのか
AIの判断が偏っていた、誤った案内で顧客に損害を与えた、入力した機密情報が外に出た。こうした問題が起きると、影響は法的リスク、企業の評判に関わるレピュテーションリスク、取引の継続という3つの方向に広がります。
責任あるAIは、問題を起きにくくし、起きたときに説明と訂正ができる状態をあらかじめ整える取り組みです。制度面で押さえておきたいのは、「罰則がないから関係ない」とは言えない理由です。
AI推進法に罰則はなく、指針とガイドラインが基準になる
AI推進法は2025年6月4日に公布され、同年9月1日に全面施行されました。全4章28条の構成で、罰則の規定は置かれていません。
実務の基準となるのは、この法律の下で整えられた指針とガイドラインです。AI推進法第13条に基づく指針は、2025年12月19日に人工知能戦略本部が決定し、国や事業者、国民といった主体ごとに取り組むべき事項を示しました。
AI事業者ガイドラインは、法的な拘束力も罰則もないソフトロー(罰則のないルール)で、AI開発者・AI提供者・AI利用者に向けた統一的な指針と位置づけられています。最新版は、2026年3月31日に総務省と経済産業省が公表した第1.2版です。
第1.2版の改訂点で特に重要なのは、AIエージェントとフィジカルAIが新たに定義され、AIが自律的に動く場面を想定して、人間がどこで判断に関わるかや、各主体が担う役割が整理されたことです。2026年7月14日に閣議決定された人工知能基本計画(第Ⅱ期)では、AI推進法を含む制度を見直し続ける方針も示されており、制度は今も動き続けています。
罰則がなくても、取引条件として効いてくる
罰則のない仕組みが企業に影響する経路の一つが、取引です。デジタル庁は「生成AIの調達・利活用に係るガイドライン」の中で、政府が生成AIシステムを調達するときに仕様書などで事業者に求める項目を「調達チェックシート」に、契約時に確認する項目を「契約チェックシート」にまとめています。国が自らの調達でこうした確認を求めている以上、民間の取引先審査でも同じような質問を受ける場面は増えていくと考えられます。
たとえば、取引先のAIガバナンス審査としてAIの利用状況や管理方法を質問票で問われる場面や、契約書にAI調達条項が加わり、入力データの扱いやトラブル時の連絡体制を約束するよう求められる場面です。中小企業であっても、大企業や官公庁と取引がある限り、責任あるAIの考え方と無縁ではいられません。
EU AI法は延期されたが、止まったわけではない
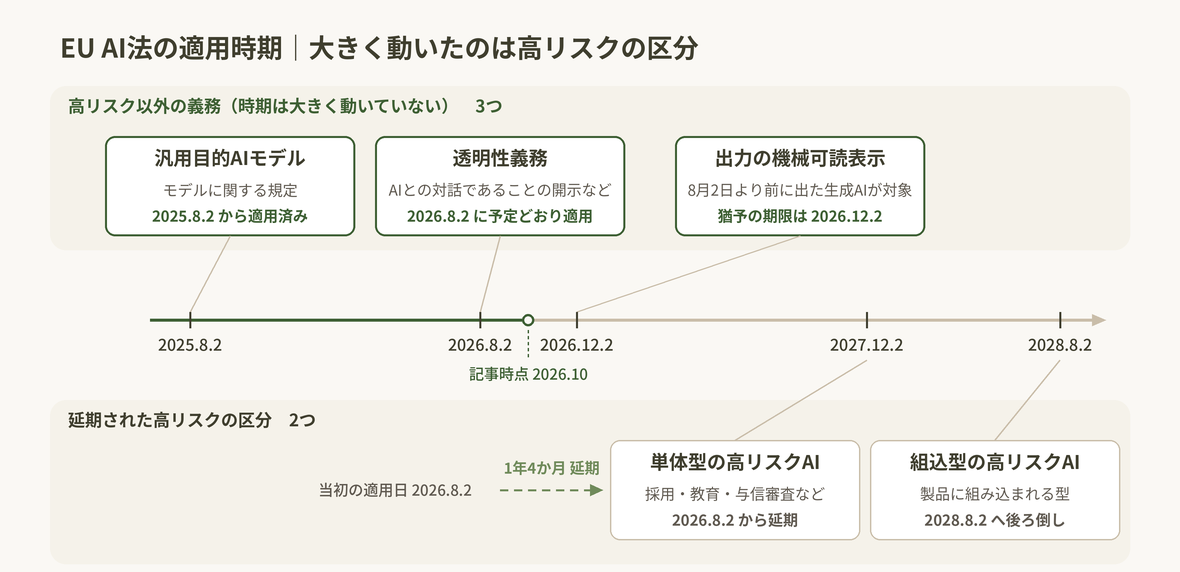
EU AI法では、高リスク義務の適用延期が正式に決まりました。延期を定めた改正規則(Digital Omnibus on AI、通称AIオムニバス)は、Regulation (EU) 2026/1744として2026年7月24日にEU官報に掲載され、7月27日に発効しています。
採用や教育、与信審査などに使う単体型の高リスクAI(附属書III)の適用日は、2026年8月2日から2027年12月2日へ移りました。製品に組み込まれる型の高リスクAI(附属書I)も、義務の適用が2028年8月2日へ後ろ倒しになりました。
ただし、適用時期が大きく動いたのは高リスクの区分です。汎用目的AIモデルに関する規定は、2025年8月2日からすでに適用されています。AIと対話していることの開示などの透明性義務も、2026年8月2日から予定どおり適用されました。猶予が設けられたのは、2026年8月2日より前に市場に出ていた生成AIが、出力に機械で読み取れる表示を付ける義務で、期限は2026年12月2日です。
延期された義務とそうでない義務を時間軸に並べると、大きく動いたのが高リスクの区分であることが分かります。
日本企業も、EU域内でAIを組み込んだサービスを提供する場合や、AIの出力がEU域内で使われる場合には対象になり得ます。EU AI法は、事業者を開発したかどうかではなく、AIを市場に出す提供者と、自社の事業でAIを使う配備者という役割で分けています。EU向けの事業がある会社は、自社がどちらに当たるかの確認から始めると、必要な対応を絞り込めます。
自社の立場ごとに、どこから確認すればいい?
利用企業の出発点はシャドーAIの把握
AIを作らない利用企業にとって、最初の壁は「自社がどのAIを使っているか分からない」ことです。会社が把握していないAI利用はシャドーAIと呼ばれ、原則と立場の表を当てはめようにも、対象そのものが見えない状態を生みます。
まず用意したいのは、どの部署が、どのAIを、何の業務に、どんなデータを入れて使っているかを一覧にしたAI台帳(AIインベントリ)です。台帳の1行ごとに「このAIについて自社は開発者か、提供者か、利用者か」を書き添えておくと、原則と立場の表(開発者・提供者・利用者の3列)のどの列を読めばよいかがすぐに決まります。
あわせて、利用ログの保全(誰がいつ何にAIを使ったかの記録を残すこと)も決めておきます。問題が起きたときに経緯をたどれなければ、説明責任の原則を守れないからです。
用途別リスク階層化で、厳しくする場所を決める
すべてのAI利用に同じ厳しさの手続きを求めると、現場は手間を避けて申告せずに使うようになり、かえってシャドーAIを増やします。そこで、用途が人や社会に与える影響の大きさで段階を分けます。これが用途別リスク階層化の考え方です。
| 用途の例 | 影響が及ぶ範囲 | 求める手続き |
| 社内向けの下書き、要約、アイデア出し | 社内にとどまる | 機密情報を入れない、出力をそのまま外に出さない |
| 顧客や取引先に届く回答や資料 | 社外の相手に届く | 外に出す前の人による確認、誤りが見つかったときの訂正手順 |
| 採用、人事評価、与信など人の機会を左右する判断 | 個人の機会や生活に及ぶ | 公平性の検証、判断理由の記録、最終判断者の明確化 |
EU AI法が採用や与信を高リスクの区分に置いていることとも、この線引きは重なります。
ベンダーのAIを使うなら、責任の境目を契約で決める
外部のAIサービスを使う場合、利用者側で中身を確かめられる範囲には限りがあります。そのため導入前のベンダーAIリスク評価として、入力データがAIの学習に使われるか、データの保存場所と保存期間、障害や誤作動が起きたときの連絡体制、出力の権利の扱いを確認しておきます。
確認した内容は、AI調達条項として契約書に残しておくのが理想です。問題が起きてから「どこまでが提供者の責任か」を争うより、先に境目を書いておくほうが、双方にとって説明責任を果たしやすくなります。
外部ベンダーのAIも確認の範囲から漏らさずに評価する考え方と手順は、関連記事『AI監査とは?』にまとめています。
AIエージェントは「権限」と「止め方」を先に決める
AIエージェントは、指示を受けて自ら手順を組み立て、外部のツールを操作して処理を完結させます。AIエージェントの責任分界を考えるときは、何を任せるかより先に、どこまでの権限を与えるかと、誰がいつ止められるかを決めておきます。
AI事業者ガイドライン第1.2版の付属資料では、旅行分野の自律型AIを具体例に、AIエージェントが決済や個人情報を含む予約手続きを自動で完結させる場面が取り上げられています。そこでは、意図しない注文のようなリスクを防ぐ安全策の徹底と、必要に応じて人間が判断に関わることが求められています。
実務での出発点は2つです。1つは、決済や外部への送信など取り消しにくい操作の前に、監督者の承認権限を置くこと。もう1つは、異常な動きがあったときの停止判断基準(キルスイッチを、どんな状態になったら、誰が押すか)を決めておくことです。
従業員一人ひとりが持つべき視点
AIの出力は流暢で自信ありげに見えるため、人は誤りに気づきにくくなります。AIの判断を過信して自分の確認を省いてしまう傾向は、自動化バイアス(オートメーションバイアス)と呼ばれます。もっともらしい誤回答(=ハルシネーション)をそのまま資料に使ってしまうのは、典型的にはこの傾向が働いた結果です。
従業員に求められるのは、AIを使わないことではなく、出力を自分の判断として引き受けられるかを確かめてから使うことです。AIの出力をどこまで信じてよいか迷う場面が多い場合は、関連記事『AIリテラシーとは?』を参照してください。
責任あるAIのよくある失敗は?
責任あるAIのよくある失敗は、原則を掲げるだけの取り組み、学習データの偏りの見落とし、AIの回答に対する責任の放棄、入力ルールと人の確認の形骸化の4つです。いずれも、原則を誰が守るのかを決めないまま運用に入ったことが出発点になっています。
「取り組みの失敗」と「AIの事故」を分けて見る
責任あるAIの失敗には、2つの種類があります。1つは、原則を決めたのに現場の運用に落ちていない「取り組みの失敗」で、原則と現場の実装ギャップと言い換えられます。もう1つは、差別的な判断や情報漏えいのように表に出る「AIの事故や炎上」です。
ニュースになるのは後者ですが、その手前に前者が隠れていることがあります。事故だけを見て再発防止策を足していくと、規程は増えるのに、同じ型の問題が別の部署で起こりかねません。
失敗を「どの原則が、どの立場で守られなかったか」に分解すると、手を打つ場所が特定しやすくなります。
原則を掲げただけで終わる
倫理原則を公表し、委員会を設置した時点で「対応済み」とみなしてしまう失敗です。外に向けて原則を掲げながら実態が伴わない状態はエシックスウォッシングと呼ばれ、事故が起きたときにかえって信頼を損ないます。
見分ける手がかりは、原則と立場の表にある問いに、担当者の名前で答えられるかどうかです。答えが「AI倫理委員会」のような組織名で止まるなら、原則はまだ現場に届いていません。
委員会や規程が形だけになるのを防ぐ運営の工夫は、関連記事『AIガバナンスとは?』で扱っています。
開発段階:データの偏りを確かめないまま使う
公平性の原則が開発者の立場で守られなかった例として知られるのが、採用選考AIの事例です。2018年10月にロイター通信は、Amazonが開発していた採用選考用のAIが女性の応募者を不利に評価する傾向を示し、同社が開発を取りやめたと報じました。過去10年分の応募書類からパターンを学ばせたことで、過去の偏りがそのまま評価の基準に入り込んだと伝えられています。
この事例が示すのは、「性別の項目を入力していないから公平」とは言えないことです。開発者は、入力項目ではなく結果に偏りがないかを測る必要があります。採用AIを外部から購入する利用企業にとっても、偏りの検証結果を提供者に求めることが、自社の公平性を守る手段になります。
提供段階:AIの回答を自社の発言として扱わない
説明責任の原則が提供者の立場で問われた例もあります。2024年2月、カナダ・ブリティッシュコロンビア州の民事解決審判所は、エア・カナダのウェブサイト上のチャットボットが忌引き運賃の扱いを誤って案内した件で、同社に損害の支払いを命じました。
同社はチャットボットの案内について自社は責任を負わないと主張しましたが、審判所は、チャットボットも自社サイトの一部であり、その情報には同社が責任を負うとして主張を退けています。
顧客にとって、チャットボットの回答は会社の回答そのものです。AIを組み込んだサービスを提供する側は、誤回答が出たときに誰が訂正し、どう補償するかを、公開前に決めておく必要があります。
利用段階:入力と確認が形だけになる
利用者の立場で起こりやすいのが、プライバシーとセキュリティの原則に関わる失敗です。2023年5月にブルームバーグは、サムスン電子で従業員が社内のソースコードを生成AIにアップロードしていたことが判明し、同社が業務での生成AIの利用を制限したと報じました。入力してはいけない情報が決まっていない、あるいは決まっていても現場に伝わっていない状態は、シャドーAIと同じ根から生まれます。
もう一つは、人が確認する工程が形だけになる失敗です。人が最終確認する仕組み(=ヒューマン・イン・ザ・ループ、HITL)を設けても、確認件数が多すぎたり、AIへの過信が強まったりすると、中身を見ないまま承認するようになります。ヒューマン・イン・ザ・ループの形骸化は、説明責任の原則を守っているつもりで守れていない状態です。
人が確認する工程をどこに置き、形骸化させずに保つ具体的な手順は、関連記事『ヒューマンインザループとは?』にまとめています。
責任あるAIについてよくある疑問
個人が私的にAIを使う場合も対象になりますか
AI事業者ガイドラインの「AI利用者」は事業者を指し、個人が私的にAIを使う場面の利用者は含まれていません。ただし、従業員が業務でAIを使えば、それは会社としてのAI利用です。私物のスマートフォンからであっても、業務データを入力するなら、会社のAI利用として管理の対象に含めて考えておくと線引きを誤りにくくなります。
Microsoftの6原則をそのまま自社の原則にしてもよいですか
出発点にはなりますが、そのまま採用するだけでは足りません。MicrosoftはAIを開発し提供する立場の会社なので、AIを主に利用する会社とは確認すべき問いが異なります。原則の名前を借りるとしても、自社の立場に合わせて「原則ごとに誰が何を確認するか」まで書き足して、はじめて現場で使える原則になります。
NIST AI RMFやISO/IEC 42001とはどう関係しますか
どちらも、責任あるAIを組織で実践するための枠組みです。NIST AI RMF(米国国立標準技術研究所のAIリスクマネジメントフレームワーク)は2023年1月に公表された任意の枠組みで、ISO/IEC 42001は2023年12月に発行された、第三者認証を受けられるAIマネジメントシステムの国際規格です。
取引先から認証の有無を問われる場面ではISO/IEC 42001、自社のリスク管理の考え方を整える参考にするならNIST AI RMF、という使い分けが一つの目安になります。
責任あるAIに取り組めば、AIの事故は防げますか
ゼロにはできません。責任あるAIは、AIに偏りや誤りがないことを保証するものではなく、問題を起きにくくし、起きたときに早く気づいて説明と訂正ができる状態をつくるリスク低減の取り組みです。「事故ゼロ」を目標に掲げると、小さな誤りを報告しにくい空気が生まれ、問題がかえって表に出なくなります。
まとめ
責任あるAIとは、原則を知っている状態ではなく、原則を誰がどう守るかが決まっている状態を指します。原則の数や名前は組織ごとに違っても、公平性、透明性、説明責任、プライバシーとセキュリティ、安全性と信頼性という共通の考え方を、自社の立場の問いに置き換えれば、日々の判断に使える形になります。
1週間で始められる最小の一歩は、次の3つです。
- 社内で使っているAIを1つ選び、そのAIについて自社が開発者・提供者・利用者のどれに当たるかを書き出す
- 原則と立場の表から自社の列を読み、すぐに答えられない問いに印をつける
- 印のついた問いごとに、答える担当者の名前を決める
進める順番は、人の評価や選別に関わる用途、顧客に届く用途を先にします。社内の下書き程度の用途にまで同じ重さの手続きを課すと、かえって申告されないAI利用が増えます。厳しくする場所を見極めることも、責任あるAIを長く続けるための判断の一つです。
なお、法制度や適用日に関する記述は、2026年10月1日時点の情報に基づいています。
責任あるAIを現場で実践するために読みたい記事
原則と責任分担を決めても、AIを動かす仕組みや使う人の負担までは整いません。運用・思考・役割の面から、次の記事で具体的に補ってください。
- ハーネスエンジニアリングとは?AIが動く環境の設計
AIが安定して成果を出す動作環境を整える設計法 - PromptOpsとは?プロンプト管理と評価の始め方
プロンプトを資産として管理・評価し始める実務手順 - AIを使うと考えなくなるのは本当か?分岐点と習慣
AIを使っても思考を空洞化させない分岐点の判断軸 - AI疲れとは?判断と確認ばかり増える理由
AI疲れの原因を判断と確認に分けて減らす整理法 - AI時代のリーダーシップ|変わる役割とAIに代替されない力
AIに代替されないリーダーの役割を見極める判断軸